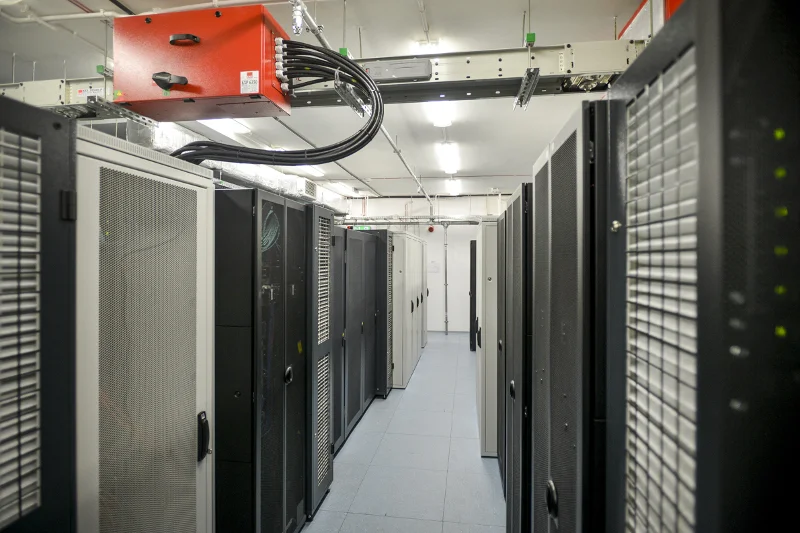
W sierpniu 2017 r. wejdzie w życie ustawowy obowiązek, zgodnie z którym wszystkie placówki medyczne będą musiały przechowywać dokumentację medyczną w formie elektronicznej. Dla ośrodków takich jak Medyczne Centrum Przetwarzania Danych (itQ Data Center), które będą przechowywały wrażliwe informacje, ogromnym wyzwaniem jest zabezpieczenie dokumentacji medycznej przed ewentualnymi atakami hackerskimi. Serwerownie strzeżone tak jak itQ Data Center gwarantują bezpieczeństwo, ale i tak pojawiają się pytania ze strony pacjentów, czy oby informacje o ich chorobach, wizytach u lekarzy i przyjmowanych lekach nie wyciekną z serwerów. Tymczasem ci sami pacjenci, korzystając z Internetu, dobrowolnie i często nieświadomie dzielą się nawet najbardziej intymnymi szczegółami dotyczącymi swojego zdrowia i stylu życia.
Informacje o naszym życiu prywatnym czy zwyczajach są łakomym kąskiem np. dla firm, które dzięki ich analizie przygotowują spersonalizowane reklamy dopasowane do preferencji klientów. Zdobycie takich informacji nie przysparza koncernom większych problemów - zdobywają dane zgodnie z prawem, gdyż nieświadomi konsumenci z dość dużą nonszalancją podchodzą do ochrony własnych danych, nagminnie lekceważą ostrzeżenia, nie czytają regulaminów dotyczących dysponowania ich danymi i często nie zdają sobie sprawy z utraty prywatności w sieci.
Z łatwością udostępniamy firmom mnóstwo informacji o sobie Standardem jest udostępnienie na portalach społeczenościowych zdjęć, informacji o ulubionych miejscach, stanie cywilnym, liczbie dzieci, miejscu pracy czy statusie majątkowym. Najczęściej również, instalując aplikacje czy korzystając z usług w internecie, akceptujemy regulaminy bez ich wcześniejszego przeczytania, w efekcie czego wyrażamy zgodę na przetwarzanie naszych danych osobowych i otrzymywanie ofert marketingowych, np. przesyłanych na naszą pocztę elektroniczną.
Z kolei Google bardzo skrupulatnie analizuje poczynania użytkowników w sieci, śledzi tematykę wyszukiwanych informacji i zapamiętuje jakiego rodzaju usług lub produktów poszukujemy. Ułatwieniem dla Google jest fakt, że miliony internautów korzystają z bezpłatnych narzędzi oferowanych przez tę firmę, takich jak np. poczta Gmail czy Google Maps. Podobnie jak Facebook, Google zarabia ogromne pieniądze na wyświetlaniu spersonalizowanych reklam swoim użytkownikom.
Moda na aktywny tryb życia i chwalenie się swoimi sportowymi osiągnięciami za pomocą aplikacji w smartfonie również sprzyja zbieraniu informacji o zwyczajach, kondycji i zdrowiu użytkowników. Aplikacje takich jak np. Endomondo, rejestrują postępy w liczbie przebiegniętych kilometrów czy spalonych kalorii, a ich użytkownicy udostępniają wyniki publicznie (m. in. na Facebooku). Dzięki temu po raz kolejny łatwo poznać miejsca i porę uprawianych aktywności. Ponadto każdy krok posiadaczy smartfonów rejestrują maszty telefonii komórkowej, dzięki którym firmy telekomunikacyjne gromadzą ogromne bazy danych na nasz temat. Następnie po tzw. zanonimizowaniu są sprzedawane reklamodawcom.
Często także klienci korzystają z wielu tzw. programów lojalnościowych, w których zbierają punkty, a następnie wymieniają je na nagrody. W wywiadzie dla Money.pl Michał Pieprzny, szef Paybacka, którego karty w swoich portfelach posiada ponad 7,5 mln Polaków, w bardzo przejrzysty sposób opisał mechanizm, jak ta firma na podstawie analizy zachowań konsumentów jest w stanie uzyskać wiele informacji o nich, którymi następnie może podzielić się ze swoimi partnerami biznesowymi.
Michał Pieprzny, szef Paybacka w rozmowie z Money.pl
- Oczywiście wszystkie powyższe działania firm są całkowicie legalne i zgodne z aktualnie obowiązującym prawem. Co więcej, w wielu przypadkach przygotowywanie spersonalizowanych ofert dzięki analizie zachowania użytkowników w internecie może wydawać się korzystne dla konsumentów, gdyż otrzymają propozycje skorzystania z produktów lub usług, którymi potencjalnie mogą być zainteresowani. Jednak jest to dowód na to, że często prywatność w internecie jest po prostu złudzeniem – tłumaczy Adam Gąciarek, Specjalista ds. Bezpieczeństwa w spółce Data Techno Park, która uruchomiła Medyczne Centrum Przetwarzania Danych we Wrocławiu.
W najbliższych latach dostęp do informacji o użytkownikach będzie dużo prostszy niż dziś. Wynika to przede wszystkim z dynamicznego rozwoju „Internetu rzeczy”. Coraz więcej urządzeń podłączonych jest bezpośrednio do sieci a do serwerów wysyłane są informacje zbierane przez czujniki przypięte do ciała, zaszyte w ubraniach, zainstalowane w inteligentnych domach, samochodach czy lodówkach. Według badaczy Gartnera, do 2020 r. liczba rzeczy połączonych z Internetem przekroczy 25 mld.
Nie dbamy o właściwe zabezpieczenie komputerów i smartfonów Jednakże prawdziwe niebezpieczeństwo dla prywatnych danych w sieci czai się ze strony hakerów, którzy często nie muszą zadawać sobie wiele trudu aby je pozyskać. O ile w komputerach osobistych zainstalowane oprogramowanie antywirusowe jest już raczej standardem, to zupełnie inaczej sytuacja wygląda w przypadku telefonów komórkowych.
Adam Gąciarek
W efekcie posiadacze smartfonów narażają się choćby na ataki w postaci robaków SMS. Są to spreparowane wiadomości, które są w stanie m. in. usunąć zainstalowane w smartfonie aplikacje, wykraść dane czy kontakty, a także wykonywać szkodliwe operacje za pośrednictwem zainfekowanego telefonu, czego użytkownik nie jest świadomy. Źle zabezpieczony telefon może również zostać zaatakowany za pośrednictwem technologii Bluetooth.
Konsekwencje niewłaściwego zabezpieczenia smartfonu czy komputera mogą być dla użytkownika bardzo przykre – kradzież tożsamości użytkownika przez hackerów może skutkować opróżnieniem konta bankowego z pieniędzy. Oprócz braku zainstalowanego oprogramowania antywirusowego, przyczynić się do tego może słabo zabezpieczone hasło, które powinno składać się z kombinacji liter i cyfr, a często tak nie jest.
Aby lepiej zabezpieczyć swoją tożsamość, warto stosować również tzw. dwuskładnikowe uwierzytelnienie. Oznacza to, że oprócz konieczności wpisania hasła przy logowaniu się do miejsca, w którym przechowywane są ważne informacje (np. konto bankowe), użytkownik powinien zostać poproszony o podanie dodatkowej informacji – m. in. może to być kod SMS, token kryptograficzny albo “karta zdrapka”. Są to zabezpieczenia najczęściej stosowane w bankowości elektronicznej.
Adam Gąciarek
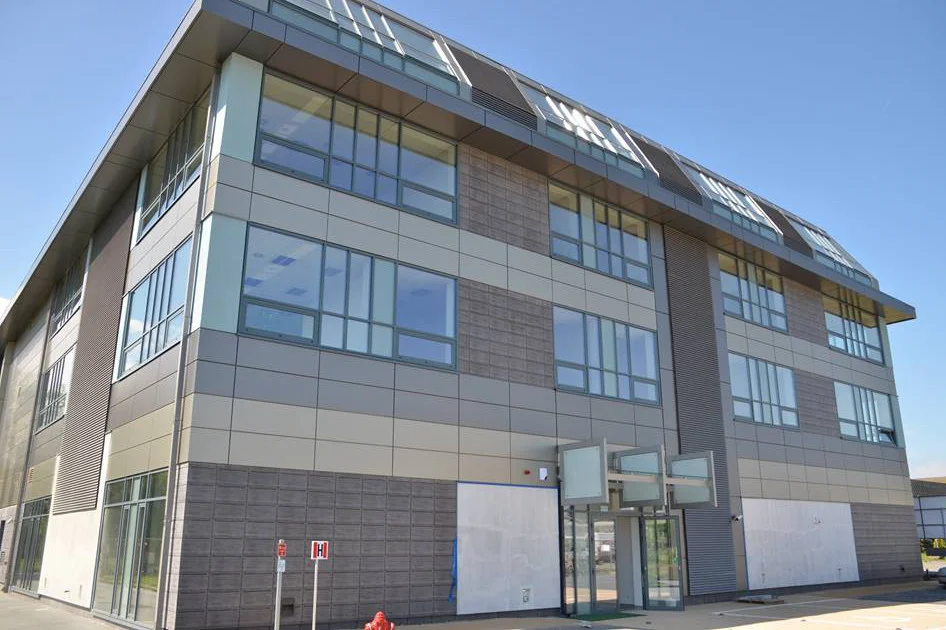
Jak więc na wypadek potencjalnego ataku zabezpieczone jest Medyczne Centrum Przetwarzania Danych - największy ośrodek w Polsce, w którym ma być przechowywana dokumentacja medyczna pacjentów?
itQ Data Center zabezpieczone wielopoziomowo na każdą ewentualność
Adam Gąciarek
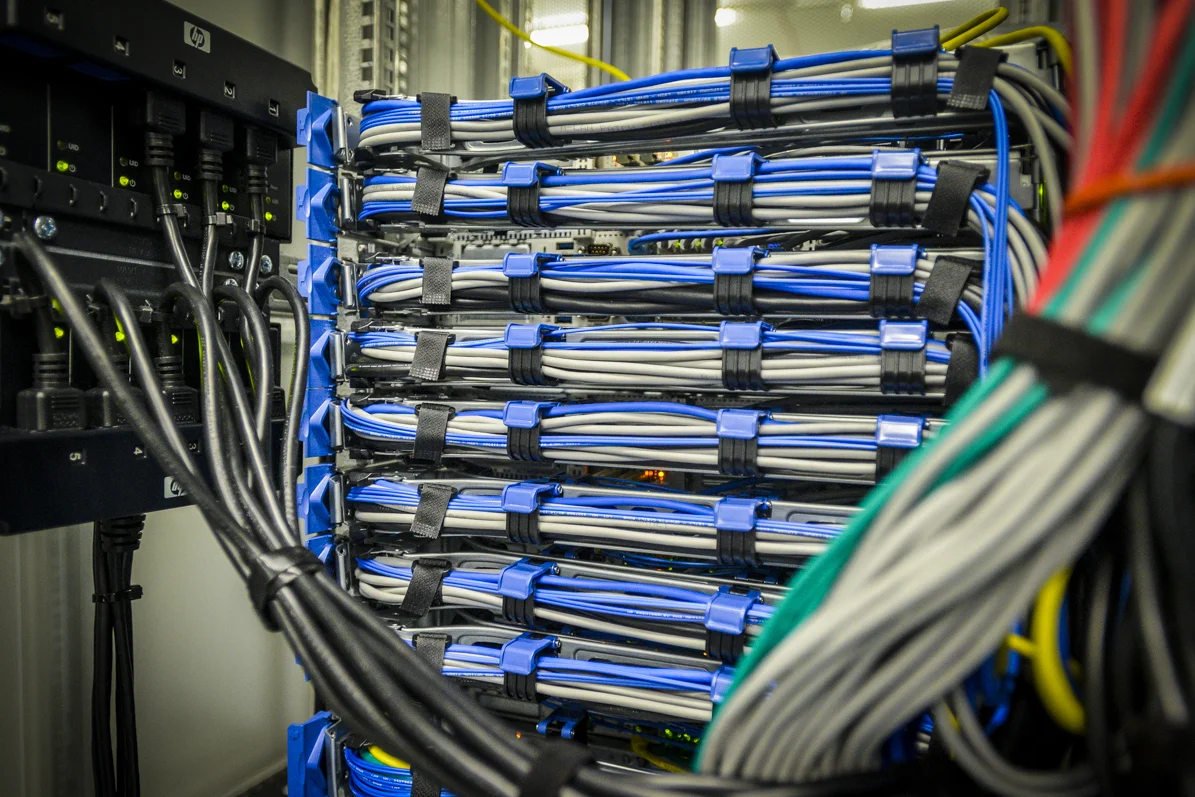
Po drugie Medyczne Centrum Przetwarzania Danych posiada najwyższej klasy infrastrukturę informatyczną – ośrodek dysponuje powierzchnią dla 512 szaf serwerowych, z których każda może pomieścić do 42 serwerów. Precyzyjny system klimatyzacji utrzymuje optymalną pracę urządzeń w każdej z nich. Oprócz tego w pomieszczeniach znajdują się czujniki monitorujące jakość filtrowanego powietrza, które informują o każdego rodzaju odstępstwie od normy.
Nawet awaria prądu w jakikolwiek sposób nie może zagrozić utracie dokumentacji medycznej. Dlatego, że MCPD posiada 2 niezależne linie energetyczne o mocy 10 megawatów każda.
Dodatkowo budynek jest wyposażony we własny generator prądu o mocy 2,5MW (docelowo mają być 4). Jeżeli nawet doszłoby do awarii obydwu linii energetycznych, jest on w stanie wytworzyć energię wystarczającą do oświetlenia średniej wielkości osiedla mieszkaniowego. Natomiast na ewentualność drobnych zakłóceń i spadków napięcia, obiekt zawiera również instalację UPS składającą się z ponad 800 akumulatorów.
Medyczne Centrum Przetwarzania jest również świetnie zabezpieczone na wypadek pożaru. Do gaszenia ognia służy specjalistyczny gaz, który jest zainstalowany w każdym pomieszczeniu. Jeżeli zostanie użyty do ugaszenia np. serwerów, których ogień nie dotknął bezpośrednio, to mogą one nadal być w pełni sprawne, niż gdyby wykorzystano do tego tradycyjną gaśnicę proszkową. Serwerownia jest także wyposażona w system natychmiastowego oddymiania pomieszczeń. Dodatkowo MCPD jest podpięte do systemu alarmowego wrocławskiej straży pożarnej. Oznacza to, że jeśli w obiekcie pojawi się ogień, strażacy w krótkim czasie pojawią się na miejscu, gdyż otrzymają informacje o tym zdarzeniu automatycznie. – Oznacza to, że budynek MCPD jest doskonale zabezpieczony na wypadek włamania, awarii czy pożaru – podsumowuje Adam Gąciarek.
Adam Gąciarek
– Dokumentacja przechowywana w Medycznym Centrum Przetwarzania Danych zgodnie z prawem jest klasyfikowana jako dane osobowe wrażliwe. Dlatego Data Techno Park musi m. in. spełnić rygorystyczne wymogi ustawy o ochronie danych osobowych. Spółka przeszła niezależny audyt w obszarach bezpieczeństwa teleinformatycznego, fizycznego, osobowego oraz organizacyjnego, przeprowadzony przez British Standards Institution. W efekcie uzyskała certyfikat ISO 27001, który potwierdza gotowość MCPD do bezpiecznego przetwarzania informacji. Posiadamy również certyfikat ISO 9001, który potwierdza dbałość o jakość świadczonych usług – rozwiewa wątpliwości Adam Gąciarek.
Eksperci Data Techno Park podkreślają, że ośrodek nie jest właścicielem dokumentacji medycznej pacjentów. Żaden z pracowników Medycznego Centrum Przetwarzania Danych nie posiada do niej wglądu. MCPD zapewnia wyłącznie miejsce oraz narzędzia, gdzie tego rodzaju informacje są całkowicie bezpieczne przechowywane. Dostęp do dokumentacji może uzyskać jedynie pacjent oraz osoba uprawniona przez niego, np. lekarz. Dane wprowadzane do systemów podlegają procesowi anonimizacji przy wykorzystaniu do tego algorytmów szyfrujących. W efekcie z całą pewnością żaden podmiot nie ma szans na wykorzystanie danych składowanych w MCPD do celów zarobkowych albo przestępczych.
Napisz do autora: kamil.sztandera@innpoland.pl
 Nie przegap żadnej ważnej wiadomości i obserwuj nas w Google News!