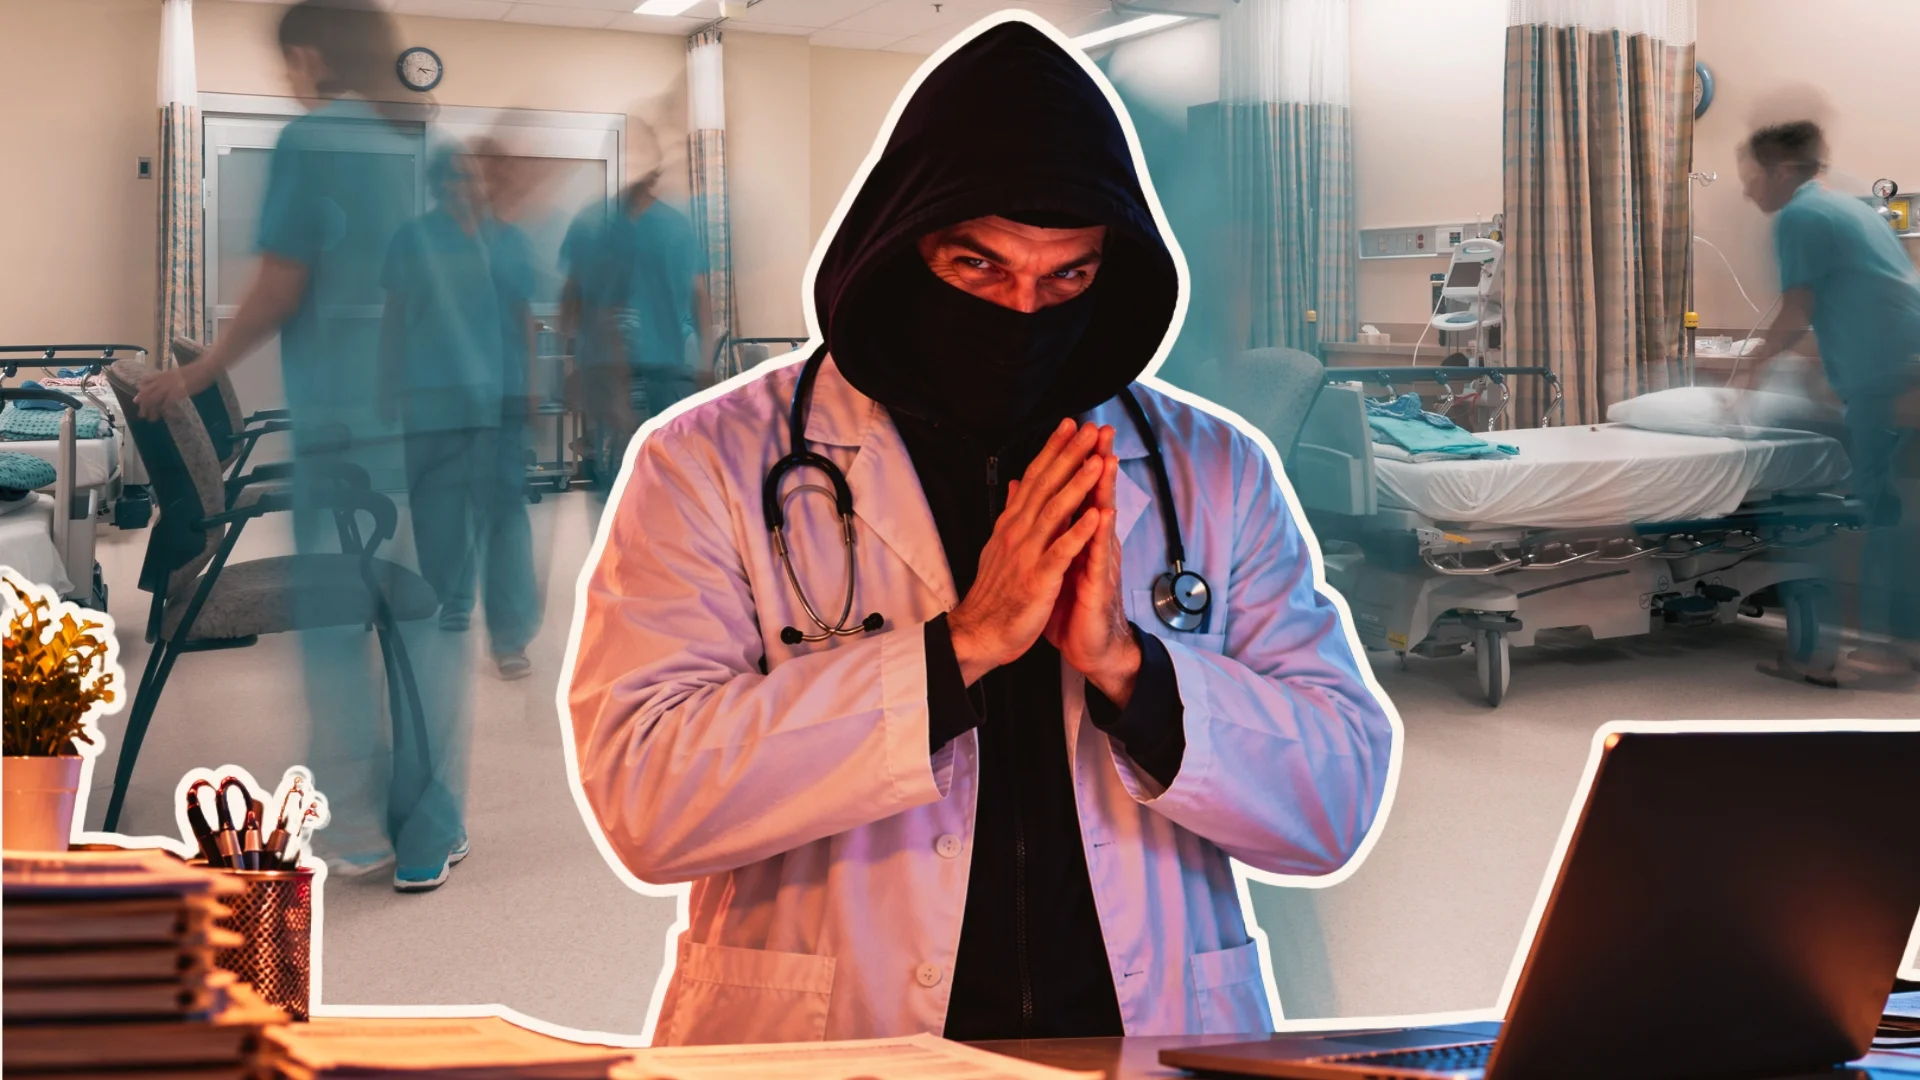
Wyobraź sobie, że dzwoni do ciebie ktoś z przychodni, w której naprawdę się leczysz. Zna twoje dane i informuje o problemie z dokumentacją albo obiecuje zwrot kosztów leczenia. Brzmi wiarygodnie? Właśnie na tym polega niebezpieczeństwo. Po wycieku danych cyberprzestępcy mogą wykorzystać informacje o pacjentach, by uwiarygodnić kolejne oszustwo.
6 października 2026 roku Narodowy Fundusz Zdrowia poinformował o naruszeniu, które objęło dane około 11,1 mln osób. Chodzi o imiona i nazwiska, numery PESEL oraz informacje o prawie do świadczeń zdrowotnych, pozyskane bez uprawnienia z systemu eWUŚ w 2024 roku. W ostatnich tygodniach też było głośno o cyberatakach na ogólnopolską sieć medyczną Enel-Med oraz systemy wykorzystywane przez placówki medyczne. Problem nie kończy się jednak na tym, że czyjeś dane trafią w niepowołane ręce. Mogą posłużyć do przygotowania wiadomości i telefonów, które trudno od razu uznać za podejrzane.
Wyciek danych pacjentów w Polsce. Oszust może wykorzystać twoje zaufanie
Gdy myślimy o kradzieży danych, najczęściej przychodzą nam do głowy PESEL czy numer telefonu. W przypadku informacji związanych z ochroną zdrowia stawka może być znacznie wyższa. W zależności od zakresu naruszenia przestępcy mogą poznać także nazwę placówki, z której usług korzysta pacjent, a w niektórych przypadkach również informacje o chorobach czy przyjmowanych lekach.
Takie szczegóły mogą pomóc w przygotowaniu bardziej przekonującego kontaktu. Wiadomość od osoby podającej się za pracownika konkretnej przychodni może wzbudzić większe zaufanie, jeśli odbiorca rzeczywiście korzystał z jej usług.
– Po tak dużych cyberatakach przestępcy nie muszą działać na oślep. Mając ogromną wiedzę o pacjencie, łatwiej podszyć się pod pracownika przychodni, centrum medycznego czy NFZ i wzbudzić zaufanie – ostrzega Bartłomiej Drozd, ekspert serwisu ChronPESEL.pl.
Jak wyjaśnia, kolejnym krokiem może być nakłonienie ofiary do kliknięcia w link, zalogowania się na stronie, wypełnienia formularza, podania danych karty płatniczej albo wykonania płatności. W ten sposób wyciek staje się początkiem kolejnego zagrożenia.
Zobacz także
Fałszywy telefon z NFZ i obietnica zwrotu pieniędzy. Polacy dają się nabrać na takie preteksty
Nie trzeba znać szczegółów czyjejś historii choroby, żeby spróbować go oszukać. Czasem wystarczy pretekst, który brzmi znajomo i nie budzi podejrzeń. Może nim być aktualizacja danych albo informacja o rzekomej refundacji. Właśnie takie metody sprawdzono w badaniu ChronPESEL.pl i Krajowego Rejestru Długów, przeprowadzonym w czerwcu 2026 roku przez IMAS International na reprezentatywnej próbie 1011 Polaków w wieku od 18 do 74 lat.
Wśród osób, które zetknęły się z próbą podszycia pod przedstawiciela instytucji publicznej, 13 proc. wskazało refundację lub zwrot kosztów leczenia czy okularów jako pretekst oszustwa. Z kolei 11 proc. spotkało się z próbą kontaktu ze strony osoby podającej się za przedstawiciela NFZ.
Jeszcze częściej pojawiał się motyw aktualizacji danych lub konieczności pobrania dokumentu. Taką metodę wskazało 28 proc. badanych, którzy mieli kontakt z próbą podszywania się pod instytucję publiczną. Jak widać, oszuści są kreatywni.
Prawdziwy wyciek danych, fałszywa wiadomość od placówki medycznej. Jak się chronić?
Po rzeczywistym naruszeniu danych placówka medyczna może mieć obowiązek poinformowania osób, których dotyczą informacje. Pacjent może więc otrzymać prawdziwą wiadomość o wycieku i zalecenia dotyczące dalszego postępowania. Cyberprzestępca może wykorzystać ten fakt, wysyłając fałszywy komunikat, który wygląda jak naturalna konsekwencja nagłośnionego incydentu. Jeśli odbiorca wie, że doszło do cyberataku, taka wiadomość może wydać mu się bardziej wiarygodna.
Co zrobić, gdy dostaniesz taką wiadomość albo ktoś zadzwoni i przedstawi się jako pracownik przychodni lub NFZ? Nie otwieraj podejrzanych odnośników, nie wypełniaj formularzy z nieznanych źródeł, nie przekazuj też danych karty płatniczej ani danych do logowania do bankowości elektronicznej.
NFZ przypomina, że nie prosi o numer karty, datę jej ważności, kod CVV/CVC ani dane do logowania w banku. Najbezpieczniej zakończyć podejrzaną rozmowę i samodzielnie skontaktować się z placówką, korzystając z numeru podanego na jej oficjalnej stronie.
Warto również zastrzec PESEL, jeśli jeszcze tego nie zrobiliśmy, oraz zgłaszać podejrzane wiadomości i incydenty do CERT Polska. SMS z podejrzanym linkiem można przesłać na bezpłatny numer 8080, a pozostałe incydenty zgłosić przez formularz na stronie incydent.cert.pl. Dbajmy o nasze bezpieczeńśtwo.
Czy zdarzyło Ci się dostać podejrzany telefon lub SMS od rzekomej instytucji?
... odpowiedzi
 Nie przegap żadnej ważnej wiadomości i obserwuj nas w Google News!